混合办公网络策略统一具体是指什么
混合办公网络策略统一,是指企业为同时存在驻场办公与远程办公的团队成员,设计一套不因物理位置不同而产生差异的访问控制与网络管理标准,让驻场与远程访问内部系统时执行同一套身份认证与出口管理规则,而不是分别维护两套逻辑。
混合办公团队的特点是,同一个组织里,有人每天在办公室工作,有人常年远程,还有相当一部分人两种状态交替切换。如果网络策略是分开设计的——驻场一套规则,远程再打一套补丁——规则之间很容易出现缝隙,也会增加管理员长期维护的负担。对管理员而言,规则数量翻倍还只是表面问题,更麻烦的是两套规则各自演进,时间一长很难再看出它们原本是不是应该保持一致。
为什么驻场与远程网络环境容易在策略上出现割裂
驻场办公室的网络环境天然具备哪些「默认信任」
办公室出口IP通常固定、访问来源可预期,企业防火墙规则往往围绕这个已知、稳定的出口设计。时间一长,规则本身就默认了「在办公室=可信」这个前提,一旦有人需要在办公室之外访问同样的系统,原有规则就无法直接套用。这种默认信任在纯驻场团队里问题不大,但只要团队里出现第一个长期远程的成员,原有假设就开始站不住脚。
远程接入为什么容易变成「临时补丁」式的例外规则
员工居家或在咖啡厅、酒店等场所接入时,出口IP会随网络环境变化,管理员为了让业务先跑起来,往往先开一条临时规则或扩大放行范围。这类临时处理如果长期不清理,会逐渐堆积成一份谁也说不清楚全貌的例外清单,变成实际的管理风险。
| 对比维度 | 驻场办公 | 远程办公 | 混合办公(未统一) |
|---|---|---|---|
| 出口IP稳定性 | 固定 | 经常变化 | 两种情况并存 |
| 身份验证方式 | 依赖办公网络默认信任 | 额外验证较多 | 强度不一致 |
| 访问控制依据 | 基于办公室出口白名单 | 临时规则拼凑 | 规则分散、难追踪 |
| 审计可见度 | 较高 | 依场景而定 | 参差不齐 |
统一网络策略,在混合办公中要覆盖哪些关键场景
同一名员工在驻场日和远程日之间切换,规则要怎么衔接
越来越多企业采用每周部分天数驻场、部分天数远程的安排,如果权限判定逻辑是「今天在哪就按哪套规则来」,员工体验和管理成本都会变差。更合理的方式是让身份认证与访问权限跟着「这个人」走,而不是跟着「这台设备今天在哪」走,出口方式变了,权限判定标准不变。这种设计还有一个附带好处:员工不需要记住「今天该用哪套流程登录」,只需要按平时的方式接入即可。
会议室共享设备与员工个人远程设备,权限边界怎么划分
办公室里的会议室电脑、公共终端通常是多人共用,权限范围应该按照实际需要从紧设置,不多开无关权限;员工个人用于远程办公的设备则应该绑定到具体的人。把两类设备的权限模型分开设计,能避免因为设备共用而扩大不必要的访问范围。
- 统一身份认证强度,不因驻场或远程而降低验证要求
- 出口方式无论是办公网络还是独享IP接入,访问控制的判断依据保持一致
- 按人而非按设备当前所处位置来判定权限范围
- 共享设备与个人设备的权限模型分开管理
推行统一策略时,团队常掉进哪些误区
是否可以把远程访问当成「低配版」驻场访问来管理
不建议。如果远程访问的验证强度或审计要求天然比驻场低,这部分反而会成为整体安全水位里明显偏低的环节,统一策略的本意恰恰是消除这种「按位置区别对待」的落差,而不是保留它。更现实的做法,是先梳理驻场规则里哪些环节做得比较扎实,再把这些环节原样搬到远程场景,而不是反过来降低远程的门槛去迁就驻场的松散做法。
统一是否意味着所有人权限完全一致
不是。统一指的是「评估标准和执行规则一致」,不是「权限内容一致」——不同角色本来就应该有不同的访问范围,统一的是判断这件事的方式和依据,而不是让所有人拿到相同的结果。

NasaVPN如何帮助混合办公团队落地统一网络策略
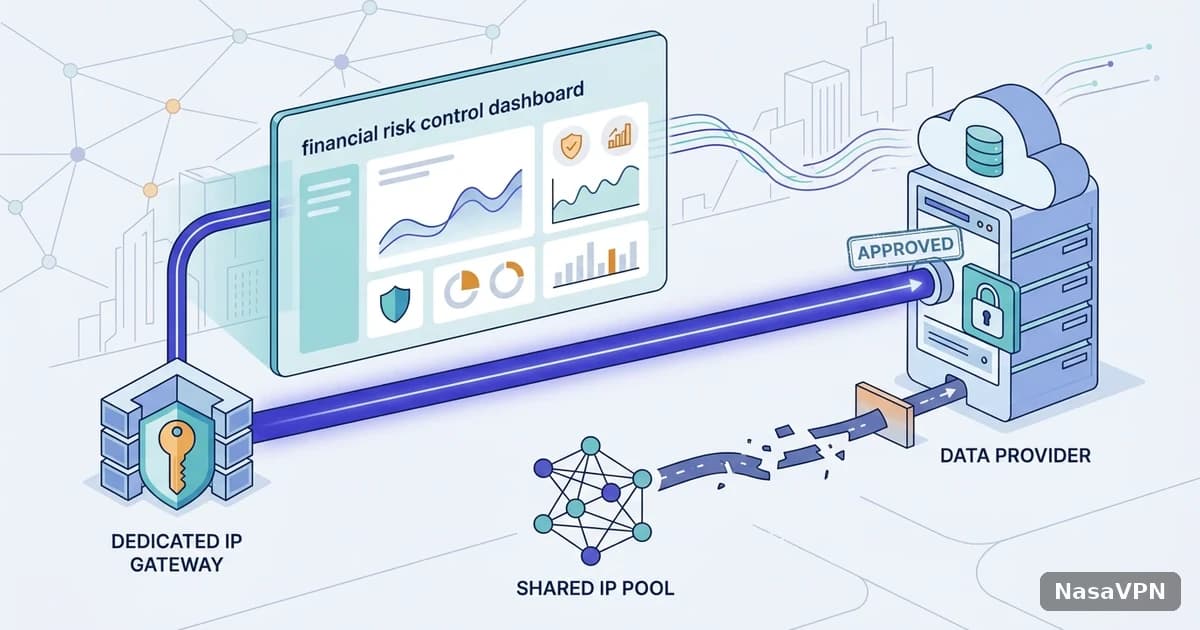
NasaVPN为团队提供独享IP与独享节点,不论员工当天是驻场还是远程,访问内部系统时都可以通过同一套团队网关和固定出口完成,管理员不需要为「今天在哪」单独维护一套规则。配合统一的身份认证机制,驻场与远程的访问在网络层面呈现出一致的可见度,减少因为物理位置不同而产生的策略缝隙。

总结
混合办公的网络策略割裂,根源往往不是技术能力不够,而是驻场和远程从一开始就被当成两件事分别管理。把判断标准从「人在哪里」切换成「这个人是谁、这次访问要做什么」,再配合稳定的出口方式,驻场与远程才能真正执行同一套规则,而不是靠不断打补丁维持表面的统一。衡量混合办公网络策略是否真正统一,一个简单的标准是:随手抽查一条访问记录,如果看不出发起人当时是驻场还是远程,这套策略大概率就统一到位了。