
「不记录日志」不是一个完整的答案
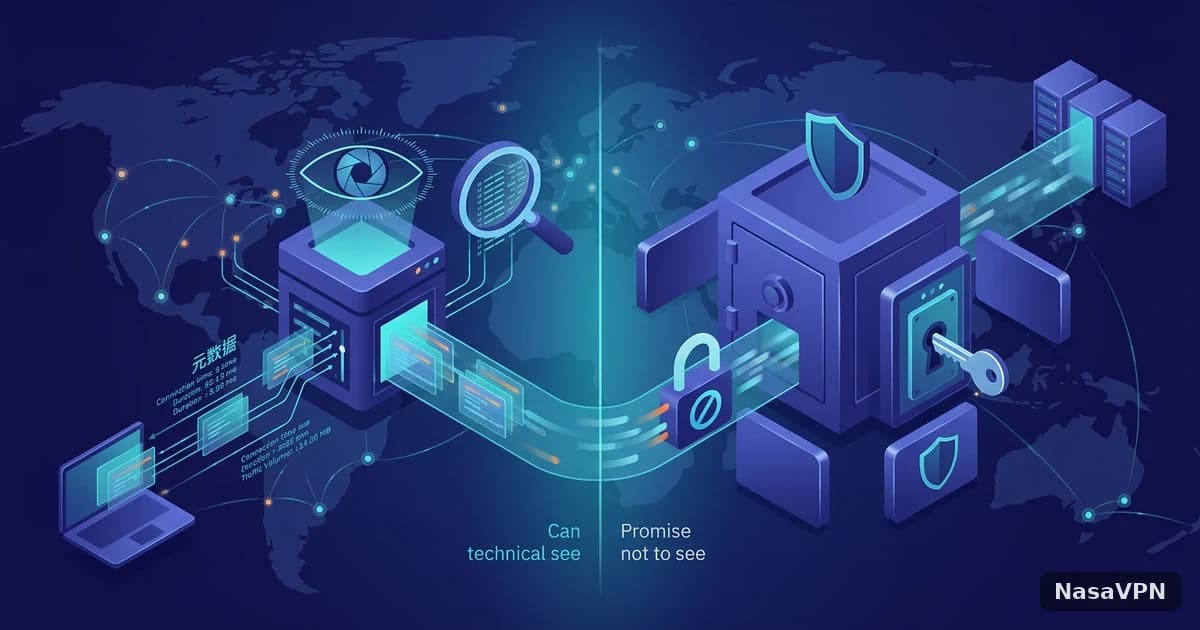
企业采购独享节点时,安全和法务同事经常会问同一个问题:服务商能看到我们的什么信息?销售材料里常见的回答是「严格不记录日志」,但这只是一句策略承诺,没有回答技术上“能不能看到”和“有没有保存”这两个不同的问题。公开的行业研究和分析也提醒过:“不记录浏览内容”与“不记录连接元数据”是两回事,有些服务商只承诺前者,却会保留连接时间、时长和流量量级。这篇文章用一个客观的框架把可见信息拆成三层,区分技术能力与策略承诺,并给出采购时可以直接使用的问题清单。内容仅做原理性说明,不对任何具体服务商的日志实践作断言。

第一层:账号与订单信息
这是任何付费服务都会掌握的信息:注册邮箱、公司名称、支付记录、使用的套餐和对应的独享地址。它们用于计费、客服和排障,不属于流量层面的信息。采购时只需确认保存期限和访问权限。
第二层:连接元数据
元数据是关于连接“本身”的信息,而不是通信内容。隧道的终点在服务商的节点上,从技术上说,节点能观察到客户端从哪个源地址连入、什么时候连入、连接持续多久、传输了多少流量,以及节点向外发起请求的目标地址和端口。以 WireGuard 这类协议为例,状态输出中就会包含各对端的最近握手时间和流量统计,这属于协议运行所需的信息。
能力与承诺的区别
「技术上能观察到」和「策略上保存或不保存」是两个独立的问题。前者取决于架构,后者取决于服务商的配置和内部规定。一个系统可以技术上看得到、策略上不保存;也可以两者都有。采购时最要关注的是后者是否有书面依据。
第三层:流量内容
流量内容是用户真正关心的部分。隐私边界取决于应用层是否加密。
三种常见情形
- 应用层已用 TLS(HTTPS):服务商节点看到的是已加密的数据,往来的页面内容、表单和凭证不可见;
- 连接建立阶段的信息:目标域名可能以明文形式出现在连接握手或域名解析中,取决于客户端和网络环境的配置;
- 未加密的应用协议:如果业务还在使用明文协议,任何位于链路上的节点都可能读取内容,这与是否经过独享节点无关。
因此,独享节点改变的是「谁能在路径上观察」,不是让信息变得不可见。真正的内容保护仍然来自应用层的加密与最小权限设计。
采购时要求供应商书面回答的八个问题
- 节点侧记录哪些字段(客户端源地址、连接时间、时长、流量、目标地址);
- 每类记录保存多久,到期后如何删除;
- 哪些角色的内部人员可以访问这些记录,是否有访问审计;
- 域名解析在节点侧还是客户端侧完成,解析记录是否保存;
- 是否在客户要求下提供日志导出,以及针对外部机构调取请求的处理流程;
- 是否有第三方审计或认证,报告能否在 NDA 下提供;
- 以故障排查为目的的临时记录是否存在,如何开启、如何关闭;
- 合同或隐私政策中是否将以上承诺写成有约束力的条款。
关于连接日志的留痕与审计用途,可以和VPN 连接日志怎么看、访问留痕与追溯指南一起阅读;审计场景如何看待出口地址,参考SOC2/ISO27001 审计中网络出口 IP 的审查方式。
企业自己能做的三件事
把保护落到自己可控的层面
把信息安全完全寄托给服务商的承诺是不够的。一是强制应用层使用 TLS,逐步淘汰明文协议;二是把敏感系统的访问凭证管理在企业自己的密钥系统里,而不是依赖节点的访问控制;三是明确哪些数据类型不应该通过第三方传输链路,并将这条规则写进信息分级制度。NasaVPN 的独享 IP 与独享节点在日志与隐私方面的具体做法,请以其隐私政策和合同条款为准,建议在采购阶段用上面的八个问题要求书面确认,再将答复纳入供应商档案。
把确认结果归档
供应商的书面答复、隐私政策的版本号和确认日期都应该存入供应商档案。政策变更时重新评估,而不是假设承诺永远不变。