
先判断:你的邮件真的从独享 IP 发出吗
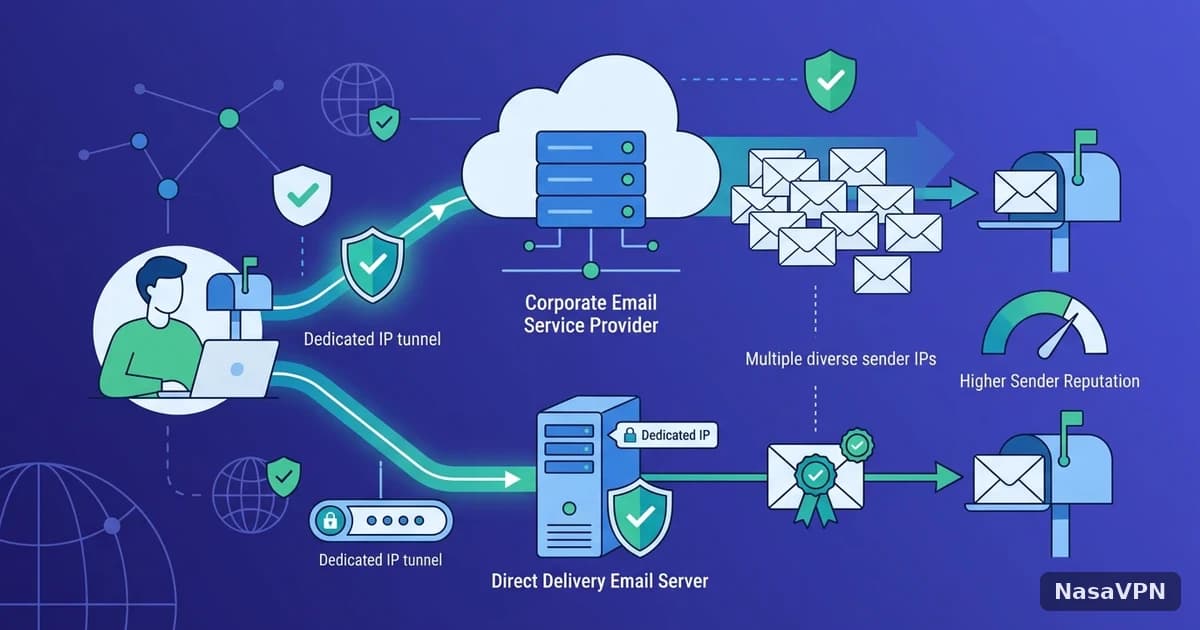
「独享 IP 发邮件」这个说法很容易让人误以为只要有一个固定出口,邮件就会自动带着它。实际上收件方看到的「发件 IP」取决于谁把邮件真正投递给对方的邮件服务器。如果你们用的是企业邮箱服务,你的邮件客户端只是把邮件提交给邮箱服务商,真正对外投递的 IP 是服务商的,独享出口只影响你登录邮箱的来源地址,和收件方看到的发件信誉没有关系。只有当你们自己的服务器直接向对方邮件服务器发送(即直接投递模式),独享 IP 才会成为发件 IP。这篇文章面向 IT 与运维负责人,先帮你判断自己属于哪种情况,再按五项配置列出谁负责、怎么验证,并说明主流邮箱服务商对发件地址的基本要求。

三种常见模式,发件 IP 各不相同
| 模式 | 邮件怎么发出 | 收件方看到的发件 IP | 独享 IP 的作用 |
|---|---|---|---|
| 企业邮箱服务 | 客户端提交给服务商后由服务商投递 | 服务商的邮件服务器 | 仅影响登录来源 |
| 第三方邮件中继/事务邮件服务 | 应用通过 API 或 SMTP 提交给中继 | 中继服务商的 IP | 可用于限制提交来源 |
| 自建邮件服务器直接投递 | 你们的服务器直接连接对方 | 你们服务器的出口 IP | 出口 IP 即发件 IP |
前两种模式下不需要为独享 IP 配置 PTR 或 SPF,后面的五项只对第三种模式有意义。如果不确定自己属于哪一种,查看一封已发送邮件的原始邮件头里的 Received 字段,最后一个对外的 Received 记录的 IP,就是收件方看到的发件 IP。
五项配置:谁负责、怎么验证
第一项:PTR 反向解析(由 IP 持有方设置)
主流邮箱服务商对发件 IP 有一项基本要求:发件 IP 需要有有效的反向解析(PTR)记录,并且 PTR 指向的主机名再解析回这个 IP,也就是正向和反向解析要互相匹配。公开的 Gmail 发件人指南中就列出了这一项。PTR 记录需要由 IP 的持有方设置,也就是说需要向独享 IP 的服务商申请,而不是在你们自己的域名解析后台完成。验证方法:用 dig -x 你的IP +short 查看反向解析结果,再用 dig +short A 该主机名 确认回到同一个 IP。这一项服务商是否支持自定义,请先向服务商确认。
第二项:SPF(由你们自己的域名解析设置)
SPF 是一条发布在域名上的 TXT 记录,声明哪些 IP 有权代表该域名发信。直接投递模式下需要把独享 IP 加入记录,例如在记录中加上一段「允许该 IPv4 地址」的条目。一个域名只能有一条 SPF 记录,若已有邮箱服务商的引用,要在同一条记录里合并,而不是新建一条。验证方法:dig +short TXT 你的域名。
第三项:DKIM 与 DMARC
DKIM 给邮件加上基于域名的数字签名,DMARC 则告诉收件方在 SPF 和 DKIM 都未通过时怎么处理,并要求发件人地址的域名与 SPF 或 DKIM 的域名对齐。对大部分邮箱服务商而言,SPF 与 DKIM 至少要有一项通过;大量群发的发件人还需要配置 DMARC,哪怕策略先设为仅监控。这两项都在你们自己的域名解析里维护。
第四项:发件信誉与投诉率
公开的发件人指南要求把用户投诉率控制在较低水平。新的独享 IP 没有发信历史,信誉需要逐步建立,建议从小量、收件人明确期待的邮件开始,不要一上线就群发。相关的预热周期预期可以参考新独享 IP 要预热多久,平台如何给地址打分见IP 信誉评分与黑名单机制科普。
第五项:出站 25 端口与黑名单查询
直接投递依赖出站 25 端口。部分网络和云服务商会默认限制这个端口以防滥用,开通前需要先确认独享 IP 的服务是否允许。开始发信前后,都要用 Spamhaus 等公开查询工具检查该 IP 是否已被列入黑名单。若已被列入,先按对应名单的流程排查并申请移除,再继续发信。
上线前的自查顺序
- 确认邮件真正的发件 IP 是否为独享 IP(查看邮件头里的 Received);
- 向 IP 持有方确认 25 端口和 PTR 设置的支持情况;
- 配置并验证 PTR、SPF、DKIM、DMARC;
- 检查黑名单状态并留档;
- 从小量邮件开始发送,关注退信和投诉情况。
若发现邮件被大量归入垃圾箱,不要急着换 IP,先检查上述五项和邮件内容本身。NasaVPN 的独享 IP 主要定位于固定出口,是否适合作为邮件直接投递的发件地址、是否支持 PTR 定制和 25 端口,请先向服务商核实。多数情况下,日常商务邮件交给专业的邮件服务商投递更省心,独享 IP 负责稳定的管理登录来源即可。