
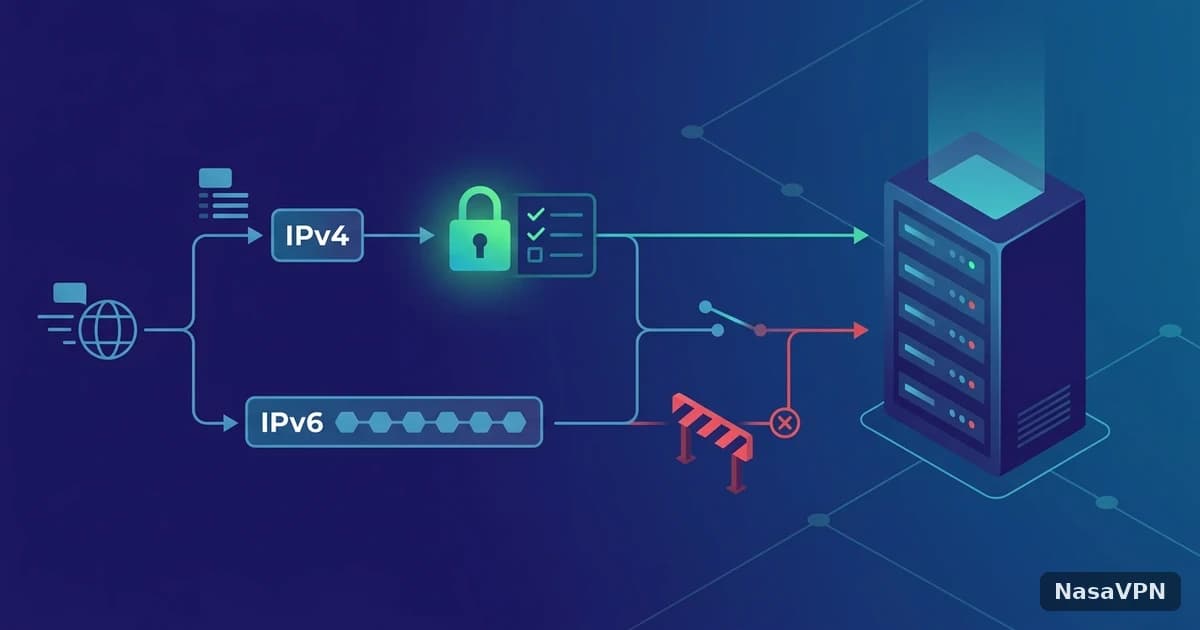
独享 IP 是 IPv4,办公网络却已经是双栈
很多团队把独享 IP 配进白名单之后,依然会遇到一种难以复现的现象:同一台机器上,今天访问正常,明天却被拒绝;或者浏览器没事,命令行工具报错。排查到最后,原因常常不在 IP 本身,而在协议栈:独享 IP 登记的是一个 IPv4 地址,而这台机器同时拿到了 IPv6 地址,目标服务也同时提供 A 与 AAAA 记录。系统在两条路径之间自行选择,选到未登记的那条,白名单就失效了。本文面向 IT 与运维负责人,拆解双栈环境下独享 IP 最常见的 5 个坑,附上可直接执行的自查命令和三种处理策略。

坑一:系统偏向 IPv6,白名单只登记了 IPv4
现代操作系统和浏览器在连接双栈目标时,通常遵循 RFC 8305 描述的 Happy Eyeballs 思路:同时尝试 IPv6 与 IPv4,并给 IPv6 一个很短的领先时间,谁先建立连接就用谁。这对普通上网是体验优化,对依赖固定来源地址的场景却是隐患。
怎么确认请求实际走了哪个协议
在受测机器上分别执行 curl -4 https://ipv4.icanhazip.com 与 curl -6 https://ipv6.icanhazip.com。如果前者返回你登记的独享地址,后者返回另一个以 2 开头的 IPv6 地址,或根本无法连接,就说明这台机器存在两条出口。再用 dig AAAA 目标域名 查看目标是否发布了 IPv6 记录;只有目标有 AAAA 记录,这个坑才会被触发。
坑二:隧道只接管了 IPv4,IPv6 直连造成出口分裂
一部分客户端或隧道配置只为 IPv4 建立路由,IPv6 流量依然走本地网络直出。结果是同一个应用,一部分请求以独享 IP 出去,另一部分以本地运营商分配的 IPv6 地址出去,目标站点看到的是两个来源,会话与风控判断都可能被打乱。
三个特征可以快速识别
- 出口检测网站在 IPv4 和 IPv6 下显示不同的归属地与运营商;
- 同一账号登录后,几分钟内被提示来源地址变化;
- 仅使用 IPv6 的目标站点(少数新服务)访问不受独享出口控制。
排查时不要只看浏览器里的检测页,命令行强制指定协议版本做对照,结果更可靠。出口一致性是账号稳定性的基础,可以参考独享 IP 用户的 DNS 泄漏自查指南,把 DNS 与协议栈两类泄漏一起核对。
坑三:IPv6 路径不通,拖慢的是 IPv4
反过来也会出问题。IPv6 路径存在黑洞(能建立路由却无法真正通信)时,客户端会先在 IPv6 上等待,再回落到 IPv4。回落机制能让页面最终打开,但每次连接都多出等待时间,表现为首包慢、间歇性超时,在命令行工具或脚本里尤其明显,因为它们的回落策略往往比浏览器保守。
判断方法:对同一目标分别执行 curl -4 -w "%{time_total}\n" -o /dev/null -s 目标地址 与 curl -6 版本,比较耗时。若 IPv6 一方明显更长或失败,而 IPv4 正常,问题在 IPv6 路径,而不是独享出口本身。
坑四:信誉与地理库对 IPv6 的处理与 IPv4 不同
IPv4 的信誉库和地理库一般按单个地址或小段地址记录。IPv6 地址空间巨大,许多信誉服务会按前缀(常见为 /64 一级)聚合判断。含义是:你的 IPv6 出口如果与同前缀下的其他主机共享,信誉与归属地的变化会连带影响你。关于归属地数据库更新滞后的问题,可以参考独享 IP 地区没变、网站却显示错误地区,IPv6 段的滞后现象通常更明显。
坑五:日志与审计里出现两套地址
团队在做访问留痕、供应商对账时,往往只按独享 IPv4 检索日志。若实际有部分流量从 IPv6 出去,这部分请求在目标侧的日志里根本不会出现在你的检索条件里,审计会漏记。合规检查或事故复盘时发现对不上,常常就是这个原因。
三种处理策略与落地检查
三种策略对照
| 策略 | 做法 | 适用场景 | 需要注意 |
|---|---|---|---|
| 仅 IPv4 出口 | 在受控设备上关闭 IPv6,或让隧道把 IPv6 一并接管/阻断 | 白名单只登记了 IPv4,目标主要提供 IPv4 | 个别仅 IPv6 的目标将无法访问 |
| 双栈全登记 | 向供应商同时登记独享 IPv4 与 IPv6 出口 | 供应商支持 IPv6 白名单,服务商提供 IPv6 出口 | 两个地址都要进台账、都要验证 |
| 按目标分流 | 对依赖白名单的目标强制 IPv4,其余保持默认 | 办公网络混合场景,不便统一关闭 IPv6 | 需要维护分流清单,变更需同步 |
无论选哪一种,都建议把「协议栈策略」写进出口台账,与登记地址、验证命令放在一起。登记与验证的完整做法可以对照独享 IP 开通与配置的实操步骤。
落地检查清单
- 在每类设备上执行
curl -4与curl -6,记录两个出口地址或失败状态; - 确认目标服务是否发布 AAAA 记录;
- 决定采用哪种策略,并在白名单、隧道配置与终端策略上落实;
- 把审计检索条件改成「独享 IPv4 + 已登记 IPv6」两套;
- 每次网络变更(换运营商、换路由器、升级客户端)后重复第 1 步。
NasaVPN 提供的独享 IP 与独享节点,以固定出口为核心能力,具体是否提供 IPv6 出口,请以购买时的线路说明为准。在没有明确的 IPv6 出口说明时,按「仅 IPv4 出口」处理并在终端侧收口,是更稳妥的默认做法。